
Faille PHP 2026 : quand une vulnérabilité mondiale nous rappelle que le web doit mieux se protéger
En octobre 2026, deux vulnérabilités critiques découvertes dans PHP, le langage sur lequel repose notamment WordPress, ont mis les professionnels du web en alerte. Situation sérieuse, oui. Mais elle ne signifie pas que tous les sites concernés ont été piratés.
Cette actualité met en lumière une réalité souvent négligée : un site internet peut fonctionner parfaitement tout en présentant des faiblesses de sécurité invisibles pour ses visiteurs.
Nous l'évoquions dans notre article sur le retour des sites internet simples : plus les fonctionnalités et les dépendances techniques s'accumulent, plus la maintenance se complique. Les sites construits avec WordPress sont directement concernés.
Au-delà de l'alerte, une question se pose. Comment protéger durablement nos sites, alors que l'intelligence artificielle pourrait accélérer la découverte de nouvelles failles ?
Comprendre les risques, garder ses technologies à jour, anticiper les menaces. Voilà les nouveaux fondamentaux d'un web plus sûr.
01Octobre 2026 : pourquoi les failles PHP ont-elles déclenché une alerte majeure ?
Le 20 octobre 2026, l'équipe de PHP annonce deux vulnérabilités critiques, référencées CVE-2026-109618 et CVE-2026-109619. Le bulletin de sécurité du CERT-EU sur les vulnérabilités critiques de PHP (en anglais) leur attribue à chacune un score de 9,2 sur 10 selon le système international CVSS 4.0. Dès le lendemain, quatre versions corrigées sont publiées.
Dans certaines configurations, ces failles permettent une exécution de code à distance (RCE). Concrètement, un attaquant pourrait faire exécuter des instructions non autorisées par un serveur, sans même disposer d'un compte utilisateur.
Ce qui rend la découverte sérieuse, c'est sa localisation. Le problème se situe dans le fonctionnement interne de PHP, pas dans une extension installée sur un site.
En France, le CERT-FR, rattaché à l'ANSSI, publie le 21 octobre son alerte CERTFR-2026-ALE-014 sur les multiples vulnérabilités dans PHP. Il la met à jour dès le 22 octobre, après avoir eu connaissance de preuves de concept visant certains déploiements. L'organisme recommande d'isoler les systèmes concernés et de migrer vers une version maintenue intégrant les correctifs.
1.1Une faille critique ne signifie pas un piratage généralisé
La distinction est fondamentale. Une vulnérabilité est une faiblesse technique susceptible d'être exploitée. Une cyberattaque, c'est une tentative réelle d'exploitation.
Le score de 9,2 sur 10 mesure donc la gravité potentielle des conséquences. Il ne dit rien du pourcentage de sites compromis.
Le 23 octobre, le CERT-EU actualise son bulletin pour signaler une troisième vulnérabilité, CVE-2026-115560, elle aussi de type exécution de code à distance. Aucun détail technique n'est encore public, et les mises à jour du 21 octobre ne la corrigent pas. Le correctif est attendu avec la prochaine version de PHP. En attendant, des mesures d'atténuation sont proposées. Le Centre canadien pour la cybersécurité a lui aussi actualisé son alerte AL26-026 sur les vulnérabilités critiques de PHP le même jour.
On le voit, la connaissance d'une faille progresse parfois sur plusieurs jours, et les recommandations bougent avec elle.
02PHP : pourquoi cette technologie est-elle aussi importante ?
PHP est un langage de programmation qui fait tourner une grande partie des sites et applications web.
Quand un visiteur consulte un site WordPress, remplit un formulaire ou se connecte à son espace personnel, PHP traite sa demande et dialogue avec la base de données. Tout cela se passe sur le serveur, sans que l'utilisateur ne s'en aperçoive.
Une vulnérabilité dans PHP peut donc concerner des applications très différentes, quelles que soient leur apparence ou leur qualité graphique.
Les deux failles initiales d'octobre 2026 touchent à la gestion de la mémoire. Certaines erreurs internes provoquent des comportements anormaux et, dans des conditions particulières, ouvrent la porte à l'exécution de code non autorisé.
Le CERT-EU liste plusieurs environnements d'exécution concernés : PHP-FPM, Apache avec mod_php, php-cgi, FrankenPHP et LiteSpeed. Toutes les configurations ne présentent pas le même niveau de risque, et PHP considère mod_php comme la plus exposée.
Utiliser PHP ne veut donc pas dire que son site a été compromis. Ce qui compte, c'est la version installée, les correctifs appliqués et la configuration du serveur.
Point particulièrement important pour WordPress : mettre à jour le CMS ne met pas à jour PHP. Les deux vivent séparément, et la version de PHP dépend de l'hébergement.
03Quelles versions de PHP sont concernées ?
Pour un propriétaire de site, c'est la question la plus concrète. Il faut distinguer deux familles : les anciennes branches de PHP, qui ne bénéficient plus du support de leurs développeurs, et les branches encore maintenues, qui doivent simplement recevoir leurs correctifs.
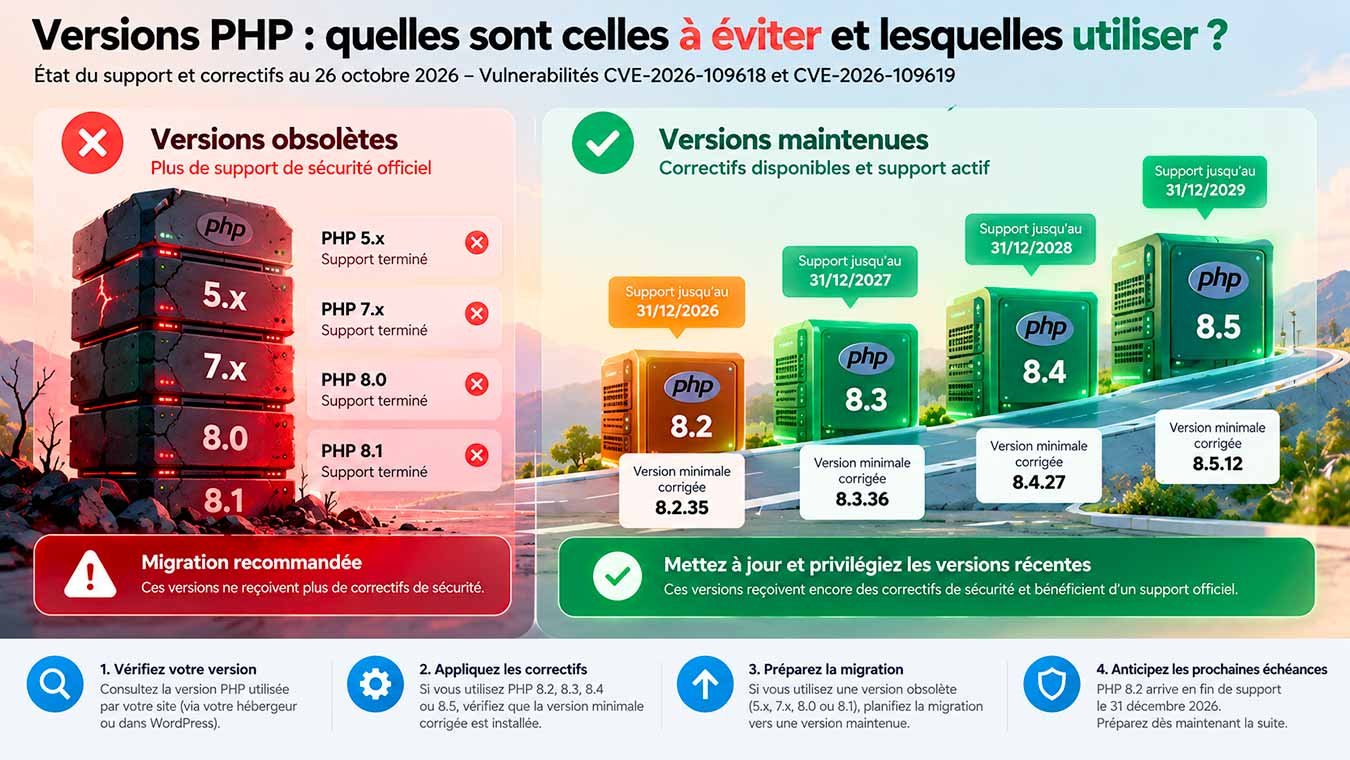
3.1Comment lire cette infographie
Le code couleur est simple. En rouge, les branches sorties du support du projet PHP. En orange, PHP 8.2, encore corrigée pour la sécurité mais proche de sa fin de vie. En vert, les branches qui bénéficient d'une maintenance pleine.
Les versions minimales indiquées corrigent les deux vulnérabilités initiales d'octobre. Le CERT-FR détaille les versions affectées et les solutions : toute installation 8.2 à 8.5 antérieure au seuil de sa branche doit être mise à jour. Ces seuils ne couvrent pas la troisième vulnérabilité signalée le 23 octobre, qui fait l'objet de recommandations à part.
Certaines anciennes branches peuvent recevoir des correctifs rétroportés par des fournisseurs de maintenance étendue. Le CERT-EU signale aussi que PHP a publié des rétroportages minimaux du code source pour les versions 7.4, 8.0 et 8.1. Ce n'est pas une raison pour rester sur ces versions.
Un point mérite toute votre attention : PHP 8.2 sort de son support de sécurité officiel le 31 décembre 2026, comme l'indique le calendrier officiel des versions maintenues de PHP. Même corrigée aujourd'hui, cette branche devra donc bientôt être remplacée, ou couverte par une maintenance spécifique.
3.2Quelle version de PHP privilégier pour WordPress ?
La configuration technique recommandée par WordPress.org préconise un hébergement en PHP 8.3 ou supérieur, avec MariaDB 10.11 ou MySQL 8.0 au minimum, et le protocole HTTPS.
Attention, cela ne veut pas dire migrer à l'aveugle. Le thème, les extensions et les développements sur mesure doivent être compatibles avec la version choisie. Une sauvegarde et une phase de test restent indispensables avant de basculer.
04Un site sécurisé est avant tout un site correctement entretenu
L'alerte PHP révèle un problème plus ancien. Beaucoup d'entreprises considèrent encore leur site comme un projet terminé une fois mis en ligne.
Or un site repose sur des logiciels qui changent sans cesse. Un thème vieillit, une extension n'est plus maintenue, une ancienne version de PHP est conservée « pour ne rien casser ». Avec le temps, ces petits arrangements compliquent chaque intervention et augmentent l'exposition aux failles.
Un site qui fonctionne n'est donc pas forcément un site bien entretenu.
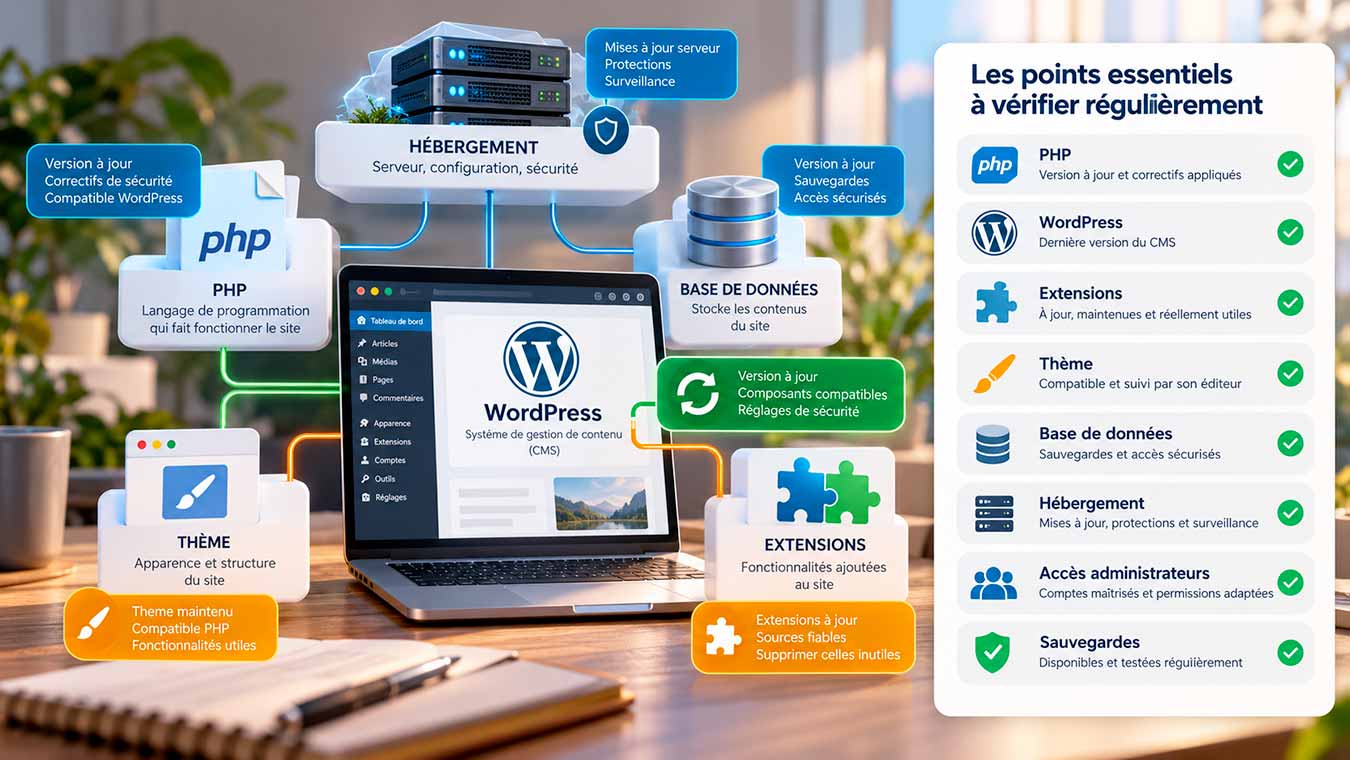
C'est là que la notion de site propre prend tout son sens. Il ne s'agit pas seulement de supprimer les extensions inutiles ou de gagner en vitesse d'affichage. Il faut aussi connaître les composants installés, vérifier qu'ils sont maintenus, contrôler les accès et disposer de sauvegardes réellement exploitables.
Cette approche rejoint le guide de Cybermalveillance.gouv.fr pour sécuriser son site internet, actualisé le 6 mai 2026. Il détaille dix bonnes pratiques : protection du serveur, mises à jour, sauvegardes, contrôle des accès, surveillance de l'activité, vigilance sur les extensions. Il insiste aussi sur un point souvent oublié : tester la restauration, pour s'assurer que les sauvegardes serviront vraiment le jour d'un incident.
4.1Pourquoi certaines organisations suspendent-elles temporairement leurs services ?
Face à une vulnérabilité critique, couper un service quelques heures peut être la décision la plus sage.
Cela ne signifie pas que le site a été piraté. L'objectif est de limiter son exposition le temps des vérifications et des mises à jour. Le CERT-EU recommande d'ailleurs d'isoler les applications exposées sur Internet lorsque les correctifs ne peuvent pas être appliqués immédiatement.
La mesure doit rester proportionnée. Un site vitrine n'a pas les mêmes enjeux qu'une application qui manipule des données personnelles ou confidentielles.
05L'intelligence artificielle va-t-elle révolutionner la recherche des failles ?
C'est sans doute l'une des évolutions les plus intéressantes à suivre dans les années qui viennent.
Les chercheurs utilisent déjà des outils automatisés pour traquer les erreurs dans les logiciels. L'intelligence artificielle pourrait accélérer ce travail : passer au crible de grandes quantités de code, repérer des incohérences, suggérer des pistes de vérification. Une perspective prometteuse pour les développeurs comme pour les spécialistes de la cybersécurité.
Elle a pourtant ses limites. Une IA peut signaler une anomalie qui n'est pas une vraie faille. Elle peut aussi passer à côté d'une vulnérabilité, ou proposer un correctif insuffisant.
Découvrir une faiblesse, démontrer qu'elle est exploitable et développer une correction fiable restent trois métiers différents.
Dans ses recommandations de sécurité pour un système d'IA générative, l'ANSSI souligne que l'assistance au développement par IA doit être encadrée, contrôlée par des humains et testée régulièrement. L'expertise humaine garde toute sa place.
5.1Une course entre défenseurs et attaquants
L'autre difficulté tient à l'ambivalence de ces technologies. Les mêmes capacités d'analyse peuvent servir à des acteurs malveillants pour repérer plus vite les systèmes exposés.
Nous pourrions donc voir s'accélérer en même temps la détection des vulnérabilités et les tentatives d'exploitation. Cette évolution reste en partie prospective : rien ne dit que l'IA saura découvrir toutes les failles.
Elle pourrait néanmoins changer une donnée clé de la cybersécurité : le temps disponible pour réagir. Si les failles sont trouvées plus vite, les entreprises devront déployer leurs correctifs plus vite aussi.
L'IA ne rendra pas la maintenance inutile. Elle risque, au contraire, de la rendre encore plus indispensable.
06Le site internet de demain devra être conçu pour durer
Les événements d'octobre 2026 invitent à revoir nos critères de qualité.
Pendant longtemps, les entreprises ont jugé leur site sur le design, la rapidité, le référencement naturel ou le nombre de contacts générés. Ces critères gardent tout leur poids. Ils doivent maintenant s'accompagner d'une autre exigence : la capacité à maintenir l'environnement technique dans la durée.
Pour un site WordPress, cela passe par plusieurs réflexes :
- surveiller le CMS, les thèmes, les extensions et la version de PHP fournie par l'hébergeur ;
- disposer de sauvegardes vérifiées, et savoir les restaurer ;
- protéger les comptes administrateurs ;
- préparer les migrations avant que les technologies deviennent obsolètes, comme PHP 8.2 au 31 décembre prochain.
Les entreprises n'ont pas besoin de devenir expertes en cybersécurité. Elles doivent en revanche savoir qui fait quoi. Qui surveille les alertes ? Qui réalise les mises à jour ? Qui intervient quand une faille critique apparaît ?
C'est aussi dans cette direction que notre métier d'agence web évolue. Pour nous, la qualité d'un site ne se mesure pas le jour de sa mise en ligne. Elle se mesure à sa capacité à rester fonctionnel, évolutif et bien entretenu au fil des années.
Aucun prestataire sérieux ne peut promettre qu'une faille ne surviendra jamais. Il peut en revanche organiser la maintenance, anticiper les évolutions techniques et accompagner ses clients quand un correctif devient nécessaire. Sans jouer sur la peur : c'est simplement une façon responsable de concevoir le web.
07La véritable innovation sera peut-être la maîtrise
Les vulnérabilités PHP d'octobre 2026 finiront par être corrigées sur les installations bien maintenues. D'autres failles suivront, dans PHP ou ailleurs. Cela fait partie de la vie des logiciels.
L'intelligence artificielle aidera peut-être à détecter certaines erreurs. Elle ne remplacera ni une architecture cohérente ni un entretien régulier.
Pour les entreprises, la priorité n'est pas de redouter chaque nouvelle alerte. C'est de connaître assez leur environnement numérique pour réagir le jour où une intervention s'impose.
Le meilleur site de demain ne sera pas seulement celui qui fonctionne aujourd'hui. Ce sera celui que l'on saura maintenir, protéger et faire évoluer dans la durée.
08Pour aller plus loin : les références essentielles
Ces sources officielles permettent de vérifier par vous-même les informations de cet article, et de suivre l'évolution des correctifs.
PHP, équipe de développement
Les annonces officielles de PHP pour 2026 présentent les vulnérabilités, leurs conséquences et les versions corrigées.
PHP, calendrier de maintenance
Le tableau des versions PHP maintenues donne les branches encore suivies et leurs dates de fin de support.
ANSSI, hygiène informatique
Le guide d'hygiène informatique de l'ANSSI pose les principes de base : mises à jour, sauvegardes, gestion des accès.
WordPress, documentation officielle
Les prérequis techniques de WordPress détaillent l'environnement d'exécution recommandé pour le CMS.
Vous ne savez pas quelle version de PHP fait tourner votre site, ni s'il a reçu les correctifs d'octobre ?
Faisons le point